Was bei der Integration von KI-Agenten kontrolliert werden muss
Ein KI-Agent, der mit Geschäftssystemen verbunden ist, ist ein Akteur, kein bloßes Feature. Er liest Datensätze, entscheidet über den nächsten Schritt und schreibt – sofern er dazu berechtigt ist – Daten zurück. Eine herkömmliche Integration tut genau das, wofür sie konfiguriert wurde. Ein Agent hingegen trifft eigene Entscheidungen.
Einen Akteur zu kontrollieren bedeutet, im Voraus festzulegen, worauf er zugreifen und was er verändern darf. Das sind dieselben Entscheidungen, die ein Unternehmen auch für Mitarbeiter oder Dienstkonten trifft. Der Unterschied liegt in der Geschwindigkeit: Eine implizite Annahme wird hier hunderte Male getestet, bevor sie überhaupt jemand überprüft.
Fünf Punkte müssen explizit geregelt sein:
- Zugriffsumfang: welche Systeme und Datensätze – ein Agent, der Serviceanfragen beantwortet, hat beispielsweise keinen Grund, Lieferantenpreise einzusehen.
- Zulässige Aktionen: die Unterscheidung zwischen dem Lesen, Ändern und Stornieren einer Bestellung – jede dieser Aktionen ist eine eigenständige Entscheidung.
- Grenzwerte und Eskalation: der Wert oder das Risikoniveau, ab dem eine menschliche Bestätigung erforderlich ist, statt einer pauschalen Erlaubnis oder Ablehnung.
- Identität und Zuweisung: welcher Agent handelt im Auftrag welches Benutzers oder Prozesses, damit jede Aktion einen Verantwortlichen hat.
- Lückenlose Dokumentation: was wurde gelesen, was wurde geändert und auf welcher Grundlage – in einer Form, die bei Wirtschaftsprüfungen oder Kundenbeschwerden Auskunft gibt.
Keine dieser Anforderungen ist neu. Es sind dieselben Kontrollmechanismen, die bereits für Integrationen und Schnittstellen gelten, nun angewendet auf einen Akteur, der seine nächsten Schritte selbst generiert. Sie sind heute deshalb so wichtig, weil ein handelnder Agent eine völlig andere Herausforderung darstellt als ein reiner Lese-Agent.
Warum unterscheidet sich ein handelnder Agent von einem lesenden?
Ein lesender Agent, der einen Fehler macht, liefert eine falsche Antwort, die dann korrigiert wird. Ein handelnder Agent, der einen Fehler macht, erstattet eine unberechtigte Rückzahlung, ändert einen bereits korrekten Lagerbestand oder storniert eine Bestellung, die der Kunde eigentlich behalten wollte. Diese Aktionen rückgängig zu machen, ist ein zweiter Vorgang mit eigenen Konsequenzen.
Der zweite Unterschied ist weniger offensichtlich. Eine normale Integration führt bei jedem Durchlauf das Gleiche aus, sodass ein Test genau zeigt, was in der Produktion passieren wird. Ein Agent wählt seinen eigenen Weg zum Ziel, und dieselbe Anfrage kann jedes Mal eine andere Abfolge von Schritten auslösen. Tests sind daher weniger aussagekräftig. Die einzige zuverlässige Kontrolle besteht darin, den Handlungsspielraum des Agenten von vornherein zu begrenzen.
Geschwindigkeit ist der dritte Unterschied. Ein Agent erledigt in Minuten, wofür ein Mensch Tage bräuchte. Wenn die Logik stimmt, ist genau das der Sinn der Sache. Wenn sie jedoch falsch ist, sind bereits vierhundert Datensätze betroffen, bevor überhaupt jemand nachsieht.
KI-Governance befasst sich damit, was ein Modell liest und wie es zu einer Schlussfolgerung gelangt, was ein Datenproblemist. Die Steuerung dessen, was ein Agent in das ERP schreibt, ist hingegen ein Zugriffsproblem, und beide erfordern unterschiedliche Kontrollmechanismen.
Was unkontrollierter KI-Agentenzugriff kostet
Die meisten dieser Probleme sind altbekannte Integrationsschwierigkeiten, die nun schneller auftreten. Der Unterschied ist, dass ein Agent sie erreicht, ohne dass jemand entschieden hat, dass er das sollte:
- Anmeldedaten werden zu großzügig geteilt: der Agent erhält ein Dienstkonto mit Lese- und Schreibrechten für das gesamte ERP, weil die Einschränkung auf vier Vorgänge eine Woche gedauert hätte
- Aktionen sind nicht nachvollziehbar: die Bestellung wurde um 02:14 Uhr von „integration_user“ storniert, und niemand kann sagen, welcher Agent es war, welcher Prompt dies ausgelöst hat oder wer die Anfrage stellte
- Fehler summieren sich, bevor jemand eingreift: der Agent wendet über Nacht dieselbe falsche Regel auf sechshundert Bestellungen an, und das Muster taucht erst am Morgen in der Warteschlange auf
- Regulierte Daten landen an ungeprüften Orten: Kundendatensätze gelangen in ein Modell oder zu einem Drittanbieter, der nie auf den Umgang mit personenbezogenen Daten geprüft wurde
- Die Aktion lässt sich nicht rückgängig machen: es gibt keine Aufzeichnung darüber, welche Werte vor der Änderung durch den Agenten vorhanden waren, sodass eine Wiederherstellung zum Ratespiel wird
Letzteres macht aus einem Vorfall einen Totalverlust. Alle fünf Punkte sind Varianten von Anforderungen, die Unternehmen seit Jahren kennen, ohne sie jedoch konsequent durchzusetzen.
Warum die Integration von KI-Agenten eine alte Anforderung dringlich macht
Unternehmen verbinden ihre Systeme seit Jahren miteinander, ohne genau zu definieren, was die jeweilige Verbindung tun darf. Ein nächtlicher Job überträgt Bestellungen aus dem Webshop in das ERP-System und nutzt dafür ein Datenbankkonto, das auch Schreibzugriff auf das Hauptbuch hat. Ein Preis-Feed aus dem PIM-System darf jedes Feld eines Produkts aktualisieren, obwohl er eigentlich nur drei davon betrifft. Das stört niemanden, da diese Integrationen jede Nacht genau dasselbe tun.
Ein Agent durchbricht dieses Muster. Er entscheidet selbst über seinen nächsten Schritt; darauf zu vertrauen, was er tun wird, ist daher keine echte Kontrolle. Die Berechtigungssteuerung, die für nächtliche Jobs eine gute Praxis war, wird für den Agenten zur Grundvoraussetzung.
Bei der Anbindung eines Agenten stellt sich also nicht die Frage, worauf er zugreifen kann. Es geht darum, was man ihn daran hindern kann zu tun und ob jemand seine Aktionen einen Monat später noch nachvollziehen könnte. Unternehmen, die bereits Datensicherheit über ihre KI-Integrationen hinweg handhaben, haben den Großteil der Vorarbeit bereits geleistet.
Die meisten Teams beginnen damit, den Agenten direkt mit der API des jeweiligen Systems zu verbinden. Das ist der schnellste Weg, bei dem die Zugangsdaten und die Regeln für die Befugnisse des Agenten direkt im Agenten selbst liegen. Manche nutzen stattdessen eine Agenten-Plattform, die zwar die Verbindungen verwaltet, die Regeln jedoch getrennt von allen anderen Geschäftsprozessen speichert. Andere wiederum bauen für jeden Agenten eine eigene Middleware – das funktioniert zwar, muss aber für jeden weiteren Agenten neu entwickelt werden.
Alle drei Ansätze haben ein gemeinsames Problem. Das Unternehmen verfügt bereits über eine zentrale Stelle, an der Systeme miteinander kommunizieren und an der Regeln für den Datenaustausch durchgesetzt werden. Die Steuerung des Agenten an einem anderen Ort zu platzieren bedeutet, zwei verschiedene Regelwerke für dieselben Systeme pflegen zu müssen.
Wie eine Integrationsplattform die Einbindung von KI-Agenten steuert
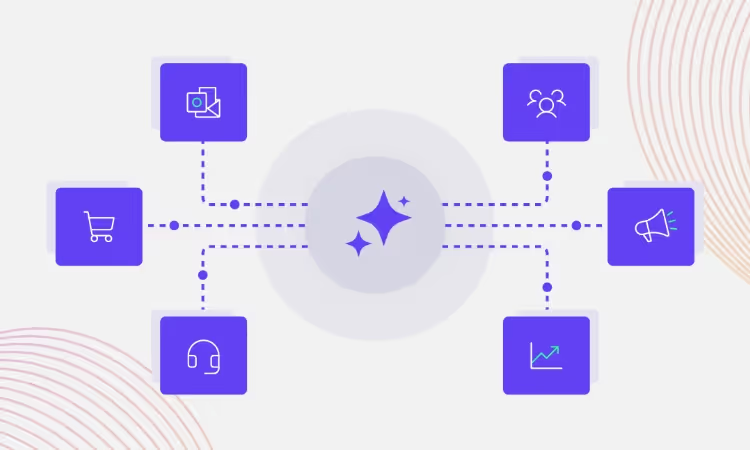
Eine Integration Platform-as-a-Service (iPaaS) ist ein zentraler Ort, an dem alle Systeme einmalig angebunden werden, anstatt direkt miteinander zu kommunizieren. Sie übernimmt den Datentransfer und die Datenaufbereitung zwischen den Systemen. Unternehmen nutzen sie bereits genau für diese Aufgaben: nächtliches Übertragen von Webshop-Bestellungen in das ERP, Synchronisation von Produktdaten vom PIM in den Shop und Rückmeldung von Lagerbeständen. All dies wird konfiguriert statt programmiert. Es ist bereits festgelegt, was gelesen und geschrieben werden darf und was bei der Ausführung protokolliert wird.
Ein Agent wird auf dieselbe Weise angebunden. Er erhält keine Zugangsdaten für das ERP-System. Er erhält Zugriff auf spezifische, für ihn konfigurierte Operationen, die dieselben Regeln und Protokollierungsstandards wie jede andere Integration auf der Plattform nutzen.
Dadurch sind die folgenden Governance-Kontrollen erreichbar, ohne dass etwas Neues entwickelt werden muss. Die Alumio-Integrationsplattform lässt sich wie folgt konfigurieren:
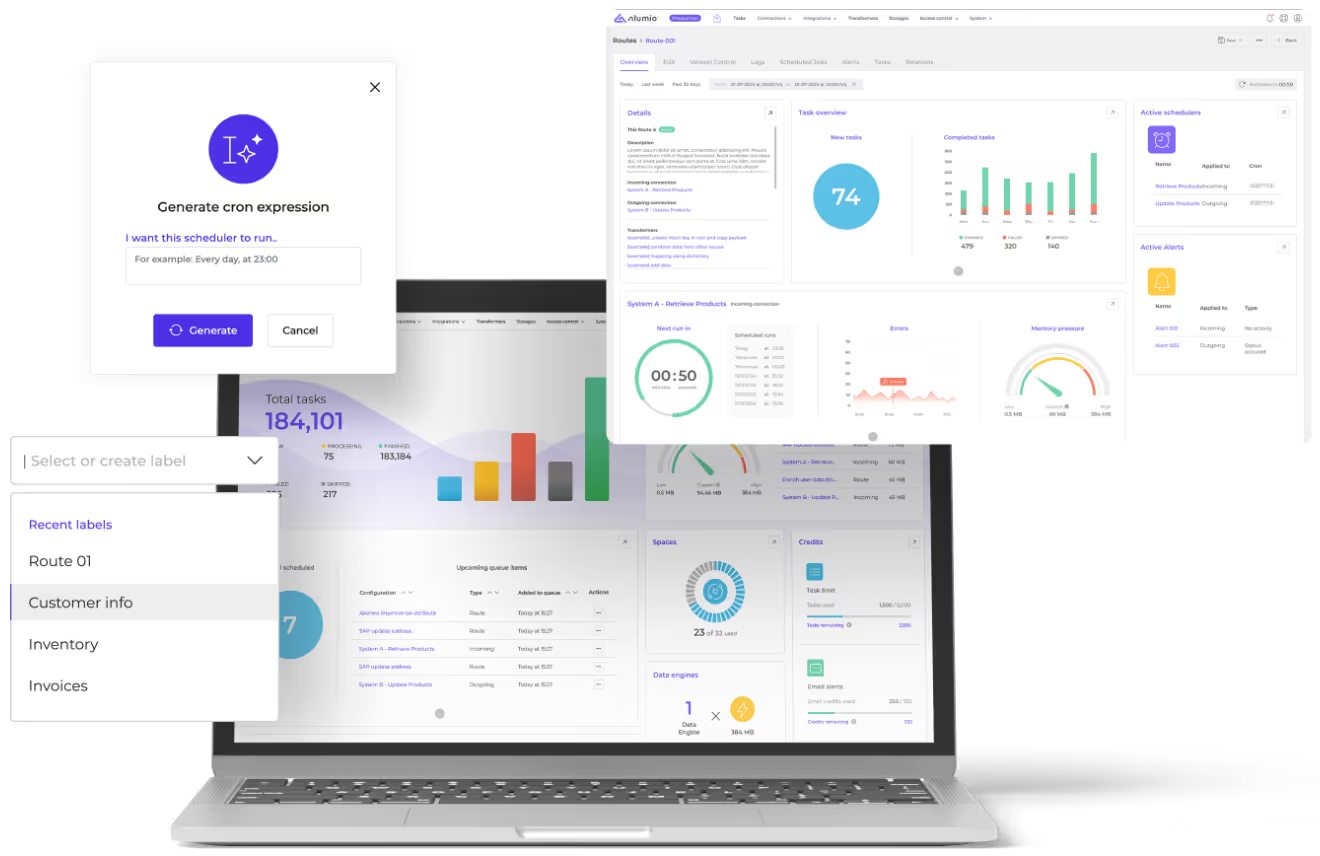
- Zugriffsbeschränkung pro Verbindung: rollenbasierte Zugriffskontrolle und Isolierung pro Umgebung stellen sicher, dass ein Agent nur auf die spezifischen Daten und Operationen zugreift, für die er autorisiert wurde, anstatt über systemweite Zugangsdaten zu verfügen
- Aktionen als gesteuerte Abläufe: ein Agent löst innerhalb von Alumio eine Route aus, die eine definierte Operation ausführt, wodurch der Handlungsspielraum durch Konfiguration statt durch das Ermessen des Agenten begrenzt wird
- Validierung vor jedem Schreibvorgang: ein Transformer wendet dieselben Regeln an wie jede andere Integration, sodass unzulässige Werte abgelehnt werden, unabhängig davon, wer die Anfrage gestellt hat
- Jede Aktion protokollieren: Die Alumio iPaaS protokolliert, was angefordert wurde, was ausgeführt wurde und was das empfangende System zurückgegeben hat. Genau das macht die Governance von KI-Agenten überprüfbar, anstatt sich nur darauf zu verlassen.
Da diese Governance bereits die Systeme abdeckt, auf die der Agent zugreift, bedeutet das Hinzufügen eines Agenten nicht, dass ein paralleles Kontrollmodell aufgebaut werden muss. Der nächste Agent baut auf dem auf, was der erste bereits etabliert hat.
Was eine kontrollierte KI-Agenten-Integration ermöglicht
Die meisten Unternehmen stecken am selben Punkt fest. Die IT-Abteilung verbindet einen Agenten nicht mit dem ERP-System, ohne zu wissen, was im schlimmsten Fall passieren könnte. Das Betriebsteam hat kaum einen Mehrwert von einem Agenten, der nur lesen kann. Also schreibt der Agent E-Mails und fasst Tickets zusammen, während die Prozesse, bei denen er tatsächlich Kosten sparen würde, weiterhin manuell ausgeführt werden.
Der Ausweg besteht nicht darin, zu entscheiden, ob man Agenten vertrauen kann. Es geht darum, zu entscheiden, welche Aktionen unter welchen Bedingungen sicher delegiert werden können – und das erfordert spezifische Antworten, die je nach Prozess variieren. Lesen und Entwürfe erstellen ist fast überall risikoarm. Eine Zahlung freigeben hingegen nicht. Die meisten nützlichen Anwendungsfälle liegen dazwischen: Der Agent bereitet die Arbeit vor und ein Mensch gibt sie frei.
Eine Integrationsplattform macht diese Aufgabenteilung durchsetzbar, anstatt sie zu einer Richtlinie zu machen, die niemand kontrollieren kann. Sie begrenzt, was der Agent tun darf, validiert seine Ergebnisse und protokolliert seine Aktionen.
Das Unternehmen kann dann häufiger „Ja“ sagen. Agenten übernehmen Aufgaben in der Auftragsabwicklung, bei Retouren und in der Lieferantenkommunikation, anstatt nur bei Zusammenfassungen und Entwürfen zu bleiben.