Ce que l'intégration d'agents IA doit contrôler
Un agent IA connecté aux systèmes d'une entreprise est un acteur, pas une simple fonctionnalité. Il lit des données, décide de la marche à suivre et, lorsqu'il en a la capacité, écrit dans les systèmes. Une intégration classique exécute ce pour quoi elle a été configurée. Un agent, lui, prend des décisions.
Contrôler un acteur signifie définir à l'avance ce qu'il peut atteindre et ce qu'il peut modifier. Ce sont les mêmes décisions qu'une entreprise prend pour un employé ou un compte de service. La différence réside dans la vitesse, car une hypothèse laissée implicite sera testée des centaines de fois avant que quiconque ne l'examine.
Cinq points doivent être explicites :
- Étendue de l'accès : quels systèmes et quels enregistrements, car un agent répondant à des questions de service client n'a aucune raison de consulter les tarifs des fournisseurs
- Actions autorisées : la distinction entre lire une commande, la modifier et l'annuler, chaque action constituant une décision distincte
- Seuils et escalade : le niveau de valeur ou de risque au-delà duquel une intervention humaine est requise, plutôt qu'une autorisation ou un refus systématique
- Identité et attribution : quel agent, agissant pour quel utilisateur ou processus, afin que chaque action ait un responsable
- Un historique complet : ce qui a été lu, ce qui a été modifié et sur quelle base, sous une forme permettant de répondre à un auditeur ou à une réclamation client
Rien de tout cela n'est nouveau. Ce sont les contrôles qui s'appliquent déjà aux intégrations et aux interfaces, appliqués ici à un acteur qui génère lui-même ses prochaines étapes. Ces mesures sont d'autant plus cruciales aujourd'hui qu'un agent qui agit pose un problème différent d'un agent qui se contente de lire.
Pourquoi un agent d'exécution diffère-t-il d'un agent de lecture ?
Un agent de lecture qui se trompe fournit une mauvaise réponse, laquelle est ensuite corrigée par quelqu'un. Un agent d'exécution qui se trompe effectue un remboursement indu, modifie un stock qui était correct ou annule une commande que le client souhaite toujours recevoir. Annuler l'une de ces actions constitue une seconde opération qui entraîne ses propres conséquences.
La seconde différence est plus subtile. Une intégration classique effectue la même tâche à chaque exécution ; un test permet donc de prédire son comportement en production. Un agent, lui, choisit son propre chemin pour atteindre l'objectif, et une même requête peut générer une séquence d'étapes différente à chaque fois. Les tests sont donc moins probants. Le seul contrôle fiable consiste à limiter strictement ses capacités d'action.
La vitesse est la troisième différence. Un agent accomplit en quelques minutes ce qui prendrait des jours à un humain. Lorsque la logique est bonne, c'est tout l'intérêt. Lorsqu'elle est mauvaise, quatre cents enregistrements sont déjà impactés avant même que quelqu'un ne s'en aperçoive.
La gouvernance de l'IA couvre ce qu'un modèle lit et la manière dont il parvient à une conclusion, ce qui relève d' un problème de données. Gouverner ce qu'un agent écrit dans l'ERP est un problème d'accès, et ces deux aspects nécessitent des contrôles différents.
Le coût d'un accès non gouverné par un agent IA
La plupart de ces problèmes sont des défis d'intégration classiques qui surviennent plus rapidement. La différence est qu'un agent y parvient sans que personne n'ait décidé qu'il devait le faire :
- Les identifiants sont trop largement partagés : l'agent finit par utiliser un compte de service capable de lire et d'écrire dans tout l'ERP, car restreindre ses droits à quatre opérations aurait pris une semaine.
- Les actions ne peuvent être attribuées : la commande a été annulée par « integration_user » à 02h14, et personne ne peut dire quel agent l'a fait, quel prompt l'a déclenché ou qui en a fait la demande.
- Les erreurs se cumulent avant toute vérification : l'agent applique la même règle erronée à six cents commandes pendant la nuit, et le problème n'apparaît que le lendemain matin dans la file d'attente.
- Des données réglementées se retrouvent dans des environnements non évalués : des dossiers clients atteignent un modèle ou un service tiers dont la conformité en matière de données personnelles n'a jamais été examinée.
- L'action est irréversible : il n'existe aucune trace des valeurs initiales avant la modification par l'agent, rendant toute restauration incertaine.
Ce dernier point transforme un incident en perte sèche. Ces cinq points sont des variantes d'exigences que les entreprises portent depuis des années sans jamais les appliquer strictement.
Pourquoi l'intégration des agents IA rend une ancienne exigence urgente
Les entreprises connectent leurs systèmes entre eux depuis des années sans définir précisément ce que chaque connexion est autorisée à faire. Une tâche nocturne extrait les commandes de la boutique en ligne vers l'ERP en utilisant un compte de base de données qui peut également écrire dans le grand livre. Un flux de prix provenant du PIM a la permission de mettre à jour chaque champ d'un produit, alors qu'il n'en touche que trois. Personne ne s'en soucie, car ces intégrations font la même chose chaque nuit.
Un agent bouleverse cet arrangement. Il décide lui-même de sa prochaine étape ; faire confiance à ses choix ne constitue donc pas un contrôle. La définition du périmètre des permissions, qui était une bonne pratique pour les tâches nocturnes, devient une condition préalable pour l'agent.
La question, lors de la connexion d'un agent, n'est donc pas de savoir ce qu'il peut atteindre. C'est de savoir ce qu'on peut l'empêcher de faire, et si quelqu'un pourrait reconstruire ses actions un mois plus tard. Les entreprises qui gèrent déjà la sécurité des données sur leurs intégrations IA ont déjà accompli la majeure partie du travail.
La plupart des équipes commencent par connecter l'agent directement à l'API de chaque système. C'est la voie la plus rapide, mais elle place les identifiants et les règles concernant ce que l'agent peut faire à l'intérieur même de l'agent. Certains utilisent plutôt une plateforme d'agents, qui gère les connexions mais conserve ces règles séparément de tout le reste de l'activité de l'entreprise. D'autres construisent un middleware pour chaque agent, ce qui fonctionne mais doit être refait pour le suivant.
Ces trois approches partagent un problème. L'entreprise dispose déjà d'un endroit où ses systèmes se connectent entre eux et où les règles sur ce qui peut transiter entre eux sont appliquées. Placer les contrôles de l'agent ailleurs signifie maintenir deux ensembles de règles pour les mêmes systèmes.
Comment une plateforme d'intégration gouverne l'intégration des agents IA
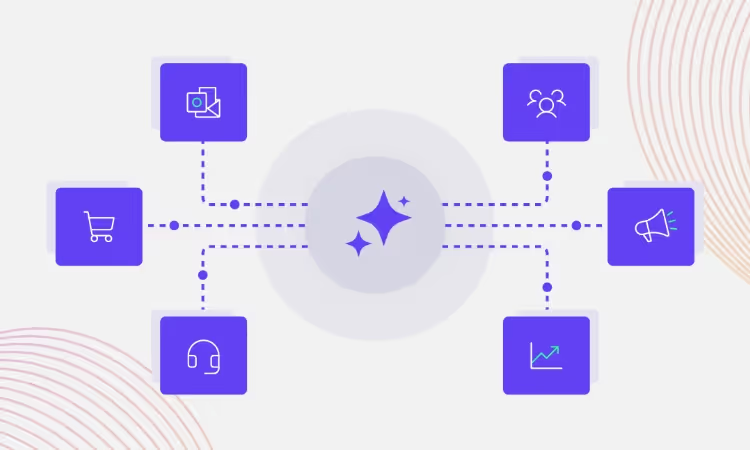
Une plateforme d'intégration en tant que service (iPaaS) est un lieu unique où chaque système se connecte une seule fois au lieu de se connecter directement aux autres, et elle déplace et reformate les données entre eux. Les entreprises l'utilisent déjà pour ce type de travail : extraire les commandes de la boutique en ligne vers l'ERP pendant la nuit, envoyer les données produits du PIM vers la vitrine, et renvoyer les chiffres de stock dans l'autre sens. Chacune de ces opérations est configurée plutôt que codée. Quelqu'un a déjà défini ce qu'elle peut lire, ce qu'elle peut écrire, et ce qui est enregistré lors de son exécution.
Un agent se connecte de la même manière. Il ne reçoit pas d'identifiants pour l'ERP. Il reçoit l'accès aux opérations spécifiques configurées pour lui, et ces opérations intègrent les règles et la journalisation dont bénéficient déjà toutes les autres intégrations sur la plateforme.
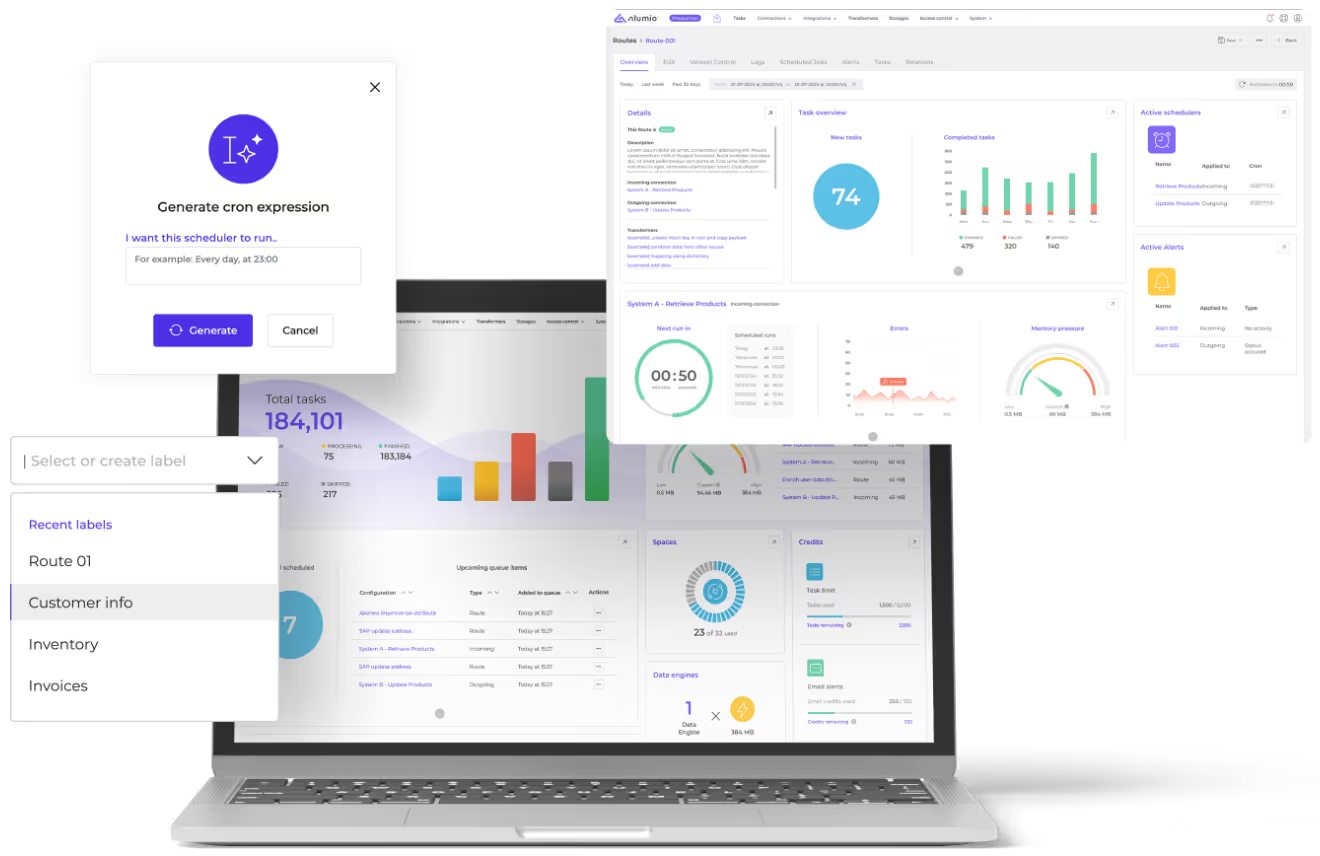
Cela rend les contrôles de gouvernance suivants accessibles sans rien construire de nouveau. La plateforme d'intégration Alumio peut être configurée pour :
- Définir le périmètre d'accès par connexion : le contrôle d'accès au système basé sur les rôles et l'isolation par environnement garantissent qu'un agent accède uniquement aux données et opérations spécifiques qui lui ont été accordées, plutôt que de détenir des identifiants système
- Exprimer les actions sous forme de flux gouvernés : un agent déclenche un itinéraire (Route) au sein d'Alumio qui exécute une opération définie ; l'éventail des actions possibles est donc limité par la configuration plutôt que par le jugement de l'agent
- Valider avant toute écriture : un transformateur applique les mêmes règles que n'importe quelle autre intégration, de sorte qu'une valeur hors limites est rejetée, quelle que soit la source de la demande
- Enregistrez chaque action : l'iPaaS Alumio consigne ce qui a été demandé, ce qui a été exécuté et ce que le système récepteur a renvoyé, ce qui rend la gouvernance des agents IA auditable plutôt que supposée
Comme cette gouvernance couvre déjà les systèmes auxquels l'agent accède, l'ajout d'un agent ne nécessite pas la création d'un modèle de contrôle parallèle. L'agent suivant se connecte à ce que le premier a établi.
Ce que permet l'intégration d'agents IA gouvernés
La plupart des entreprises sont bloquées au même point. Le service informatique refuse de connecter un agent à l'ERP sans savoir ce qu'il pourrait faire en cas de problème. L'équipe opérationnelle tire peu de valeur d'un agent qui ne peut que lire des données. L'agent se contente donc de rédiger des e-mails et de résumer des tickets, tandis que les processus où il permettrait réellement de réaliser des économies restent manuels.
La solution ne consiste pas à décider si les agents sont dignes de confiance. Il s'agit de déterminer quelles actions peuvent être déléguées en toute sécurité et dans quelles conditions, ce qui implique des réponses spécifiques variant selon le processus. La lecture et la rédaction présentent un faible risque dans presque tous les cas. Effectuer un paiement, en revanche, ne l'est pas. La plupart des cas d'usage utiles se situent entre les deux, où l'agent prépare le travail et une personne l'approuve.
Une plateforme d'intégration permet de rendre cette distinction applicable, plutôt que d'en faire une simple politique impossible à vérifier. Elle délimite ce que l'agent est autorisé à faire, valide ce qu'il produit et enregistre ses actions.
L'entreprise peut alors accepter davantage d'automatisation. Les agents interviennent dans le traitement des commandes, les retours et la communication avec les fournisseurs, au lieu de se limiter aux résumés et aux brouillons.