Vad integrering av AI-agenter måste kontrollera
En AI-agent som är kopplad till affärssystem är en aktör, inte en funktion. Den läser poster, beslutar vad som ska göras härnäst och, där den getts befogenhet, skriver tillbaka information. En konventionell integration gör det den konfigurerats för att göra. En agent fattar egna beslut.
Att kontrollera en aktör innebär att i förväg fastställa vad den får nå och vad den får ändra. Det är samma beslut som ett företag fattar gällande en anställd eller ett tjänstekonto. Skillnaden ligger i hastigheten, eftersom ett antagande som lämnas outtalat kan testas hundratals gånger innan någon hinner granska det.
Fem saker måste vara explicita:
- Åtkomstomfång: vilka system och vilka poster, eftersom en agent som besvarar kundtjänstfrågor inte har någon anledning att läsa leverantörspriser
- Tillåtna åtgärder: skillnaden mellan att läsa en order, ändra den och avbryta den, där varje del är ett separat beslut
- Tröskelvärden och eskalering: det värde eller den risknivå över vilken en människa måste bekräfta, istället för ett generellt tillåt eller neka
- Identitet och tillskrivning: vilken agent som agerar för vilken användare eller process, så att varje åtgärd har en ansvarig
- En fullständig logg: vad som lästes, vad som ändrades och på vilken grund, i en form som kan besvara frågor från en revisor eller ett kundklagomål
Inget av detta är nya krav. Det är kontroller som redan tillämpas på integrationer och gränssnitt, nu applicerade på en aktör som genererar sina egna nästa steg. De är viktigare nu eftersom en agent som agerar är ett annat problem än en agent som bara läser.
Varför skiljer sig en handlande agent från en läsande?
En läsande agent som gör fel ger ett dåligt svar, vilket någon sedan korrigerar. En handlande agent som gör fel utfärdar en återbetalning som inte borde ha skett, justerar en lagersiffra som redan var korrekt eller avbryter en beställning som kunden fortfarande vill ha. Att ångra något av detta kräver en ny åtgärd med egna konsekvenser.
Den andra skillnaden är svårare att se. En vanlig integration gör samma sak varje gång den körs, så ett test visar vad den kommer att göra i produktion. En agent väljer sin egen väg mot målet, och samma förfrågan kan resultera i olika steg varje gång. Att testa den ger därför mindre säkerhet. Den enda pålitliga kontrollen är att begränsa vad den överhuvudtaget kan göra.
Hastighet är den tredje skillnaden. En agent hinner på några minuter med det som en person skulle ägna dagar åt. När logiken är rätt är det precis det som är poängen. När den är fel har fyra hundra poster redan påverkats innan någon hunnit reagera.
AI-styrning omfattar vad en modell läser och hur den drar sina slutsatser, vilket är ett dataproblem. Att styra vad en agent skriver in i affärssystemet är ett behörighetsproblem, och de två kräver olika typer av kontroller.
Vad oreglerad åtkomst för AI-agenter kostar
De flesta av dessa är gamla integrationsproblem som nu uppstår snabbare. Skillnaden är att en agent når dem utan att någon har beslutat att den ska göra det:
- Inloggningsuppgifter delas för brett: agenten får ett tjänstekonto som kan läsa och skriva i hela affärssystemet, eftersom det hade tagit en vecka att begränsa det till fyra specifika åtgärder
- Åtgärder kan inte spåras: beställningen avbröts av ”integration_user” klockan 02:14, och ingen kan säga vilken agent som gjorde det, vilken prompt som utlöste det eller vem som bad om det
- Fel ackumuleras innan någon märker dem: agenten tillämpar samma felaktiga regel på sex hundra beställningar under natten, och mönstret upptäcks först i morgonköerna
- Reglerad data hamnar på en okontrollerad plats: kunduppgifter når en modell eller en tredjepartstjänst som ingen har granskat med avseende på personuppgifter
- Åtgärden går inte att återställa: det finns inget register över vilka värdena var innan agenten ändrade dem, så att återställa dem blir en gissningslek
Det sista problemet förvandlar en incident till en ren förlust. Alla fem är varianter av krav som företag har haft i åratal utan att ha tillämpat dem strikt.
Varför AI-agentintegration gör ett gammalt krav akut
Företag har i åratal kopplat samman system utan att exakt definiera vad varje koppling får göra. Ett nattligt jobb hämtar ordrar från webbshoppen till affärssystemet med ett databaskonto som även har behörighet att skriva till huvudboken. Ett prisflöde från PIM-systemet har tillåtelse att uppdatera varje fält på en produkt, trots att det bara rör tre av dem. Ingen bryr sig, eftersom dessa integrationer gör samma sak varje natt.
En agent bryter det mönstret. Den bestämmer själv sitt nästa steg, så att lita på vad den väljer att göra är ingen kontroll. Den begränsning av behörigheter som var god praxis för nattliga jobb blir en förutsättning för agenten.
Frågan när man kopplar upp en agent är alltså inte vad den kan nå. Det är vad den kan hindras från att göra, och om någon skulle kunna återskapa dess handlingar en månad senare. Företag som redan hanterar datasäkerhet i sina AI-integrationer har redan gjort det mesta av grundarbetet.
De flesta team börjar med att koppla agenten direkt till varje systems API. Det är den snabbaste vägen, och den placerar inloggningsuppgifter och regler för vad agenten får göra inuti själva agenten. Vissa använder istället en agentplattform, som hanterar kopplingarna men håller dessa regler på en separat plats från allt annat företaget kör. Andra bygger en middleware-lösning för varje agent, vilket fungerar men måste byggas om för nästa agent.
Alla tre delar ett problem. Företaget har redan en plats där systemen kopplas samman, och där regler för vad som får passera mellan dem efterlevs. Att placera agentens kontroller någon annanstans innebär att man måste underhålla två uppsättningar regler för samma system.
Hur en integrationsplattform styr AI-agentintegration
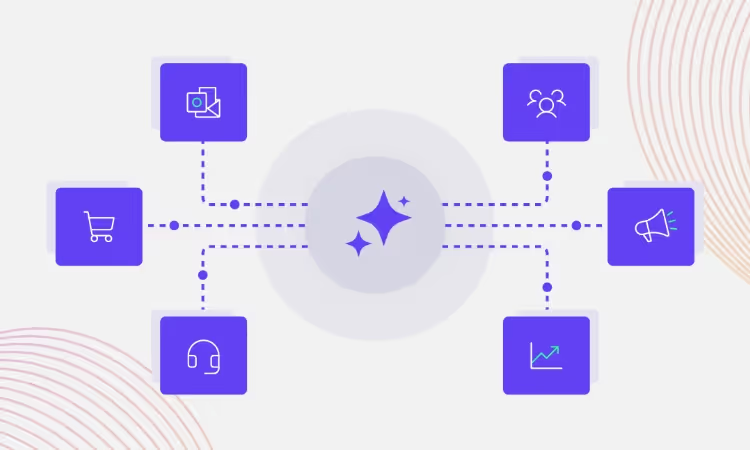
En integrationsplattform som tjänst (iPaaS) är en central plats där varje system kopplas samman en gång istället för att kopplas direkt till varandra, och den flyttar och omformar data mellan dem. Företag använder den redan för just denna typ av arbete: att hämta webbshopordrar till affärssystemet under natten, skicka produktdata från PIM-systemet till butiken och skicka lagersaldon åt andra hållet. Varje del konfigureras istället för att kodas. Någon har redan definierat vad som får läsas, vad som får skrivas och vad som loggas när det körs.
En agent kopplas upp på samma sätt. Den får inte inloggningsuppgifter till affärssystemet. Den får tillgång till de specifika operationer som någon konfigurerat för den, och dessa operationer bär med sig de regler och den loggning som alla andra integrationer på plattformen redan har.
Det gör följande styrningskontroller tillgängliga utan att behöva bygga något nytt. Alumio-integrationsplattformen kan konfigureras för att:
- Begränsa åtkomst per koppling: rollbaserad systemåtkomstkontroll och isolering per miljö innebär att en agent når den specifika data och de operationer den beviljats, istället för att inneha systembehörigheter
- Uttryck handlingar som styrda flöden: en agent triggar en rutt inom Alumio som utför en definierad operation, så utbudet av möjliga handlingar begränsas av konfiguration snarare än av agentens eget omdöme
- Validera innan något skrivs: en transformator tillämpar samma regler som alla andra integrationer, så ett värde utanför tillåtet intervall avvisas oavsett vad som begärde det
- Logga varje åtgärd: Alumio iPaaS loggar vad som efterfrågades, vad som utfördes och vad det mottagande systemet returnerade, vilket gör styrningen av AI-agenter granskningsbar istället för antagen
Eftersom den styrningen redan omfattar de system som agenten interagerar med, innebär tillägget av en agent inte att en parallell kontrollmodell behöver byggas. Nästa agent ansluter till det som den första etablerade.
Vad styrd AI-agentintegration möjliggör
De flesta företag har fastnat vid samma punkt. IT-avdelningen vill inte ansluta en agent till affärssystemet utan att veta vad den kan ställa till med en dålig dag. Driftteamet får lite värde av en agent som bara kan läsa. Så agenten skriver utkast till e-postmeddelanden och sammanfattar ärenden, medan de processer där den faktiskt skulle spara pengar förblir manuella.
Vägen ut är inte att avgöra om agenter kan litas på. Det handlar om att avgöra vilka åtgärder som är säkra att delegera under vilka förhållanden, vilket har specifika svar som varierar beroende på process. Att läsa och skriva utkast är nästan alltid förenat med låg risk. Att genomföra en betalning är det inte. De flesta användbara fallen ligger däremellan, där agenten förbereder arbetet och en person godkänner det.
En integrationsplattform gör den uppdelningen tvingande istället för att vara en policy som ingen kan kontrollera. Den begränsar vad agenten kan göra, validerar vad den producerar och loggar vad den har gjort.
Företaget kan då säga ja till mer. Agenter går vidare till orderhantering, returer och leverantörskommunikation, istället för att stanna vid sammanfattningar och utkast.