Qu'est-ce que PHP2Shell et pourquoi est-ce important pour les entreprises ?
PHP2Shell désigne deux failles au cœur de PHP, référencées CVE-2026-109618 et CVE-2026-109619. Concrètement, elles permettent à un attaquant d'envoyer une requête d'upload spécialement conçue à un serveur web qui exécute PHP. Dans le pire des cas, l'attaquant peut ensuite exécuter ses propres commandes sur ce serveur. Les deux failles ont été classées critiques, et un code d'exploitation de démonstration est apparu publiquement en quelques jours.
PHP a publié des versions corrigées le jour de la divulgation, et des organismes nationaux de sécurité comme le NCSC-NL ont commencé à recenser les logiciels concernés. Les anciennes branches de PHP, comme PHP 7.4, ne reçoivent plus de correctifs : les systèmes qui les utilisent encore ont donc besoin d'une mise à niveau plutôt que d'un correctif.
Pour une entreprise, le risque tient à ce que contiennent ces serveurs. Un serveur de boutique en ligne traite des données clients et des commandes. Un serveur d'intégration détient généralement les identifiants qui le relient à l'ERP, à la boutique en ligne et au système d'entrepôt, ce qui en fait une cible de valeur à part entière.
Pourquoi une pile connectée est plus difficile à corriger
La plupart des entreprises de taille intermédiaire ne gèrent pas un seul système PHP. Elles en ont plusieurs, détenus par des équipes différentes et suivis par des partenaires différents. La boutique en ligne est parfois confiée à une agence et le PIM à un éditeur. Les scripts d'intégration ont parfois été écrits il y a des années par un développeur, sur un serveur que personne n'a touché depuis.
Lorsqu'une faille critique apparaît, chacun de ces responsables doit être identifié, sollicité et relancé. Certains systèmes sont hébergés par l'éditeur et corrigés pour vous. D'autres sont auto-hébergés, et la mise à jour vous revient. Les plus difficiles à repérer sont les systèmes discrets, comme un script d'intégration sur mesure tournant sur une ancienne version de PHP qui transfère encore des commandes chaque nuit.
Appliquer le correctif ne représente que la moitié du travail. L'autre moitié consiste à savoir si quelque chose s'est produit avant, ce qui implique d'examiner des logs répartis sur autant de systèmes qu'il y a de responsables. Cette dispersion est l'une des raisons pour lesquelles la sécurité des intégrations est devenue un sujet de direction générale.
Ce qu'une plateforme d'intégration managée retire de votre liste
Il existe deux façons courantes de faire tourner des intégrations. Un middleware auto-hébergé ou des scripts sur mesure donnent un contrôle total sur l'environnement, et certaines équipes le préfèrent. En contrepartie, chaque mise à jour de sécurité, chaque règle de pare-feu et chaque revue de logs pour cette couche leur revient, souvent dans l'urgence.
Une plateforme d'intégration managée confie ce travail au fournisseur. L'entreprise reste propriétaire de ses intégrations et voit ce qui tourne, mais l'environnement d'exécution est maintenu à jour par une équipe dont c'est le métier. Sur la plateforme d'intégration Alumio, cela se traduit en quatre points :
- Mises à jour de sécurité appliquées par l'équipe de la plateforme : les mises à jour du système d'exploitation et de l'environnement d'exécution sont déployées sur tous les environnements gérés par Alumio, si bien que les clients n'ont pas à corriger eux-mêmes la couche d'intégration.
- Requêtes malveillantes filtrées en périphérie : des règles de pare-feu Cloudflare bloquent les requêtes malveillantes avant qu'elles n'atteignent la plateforme.
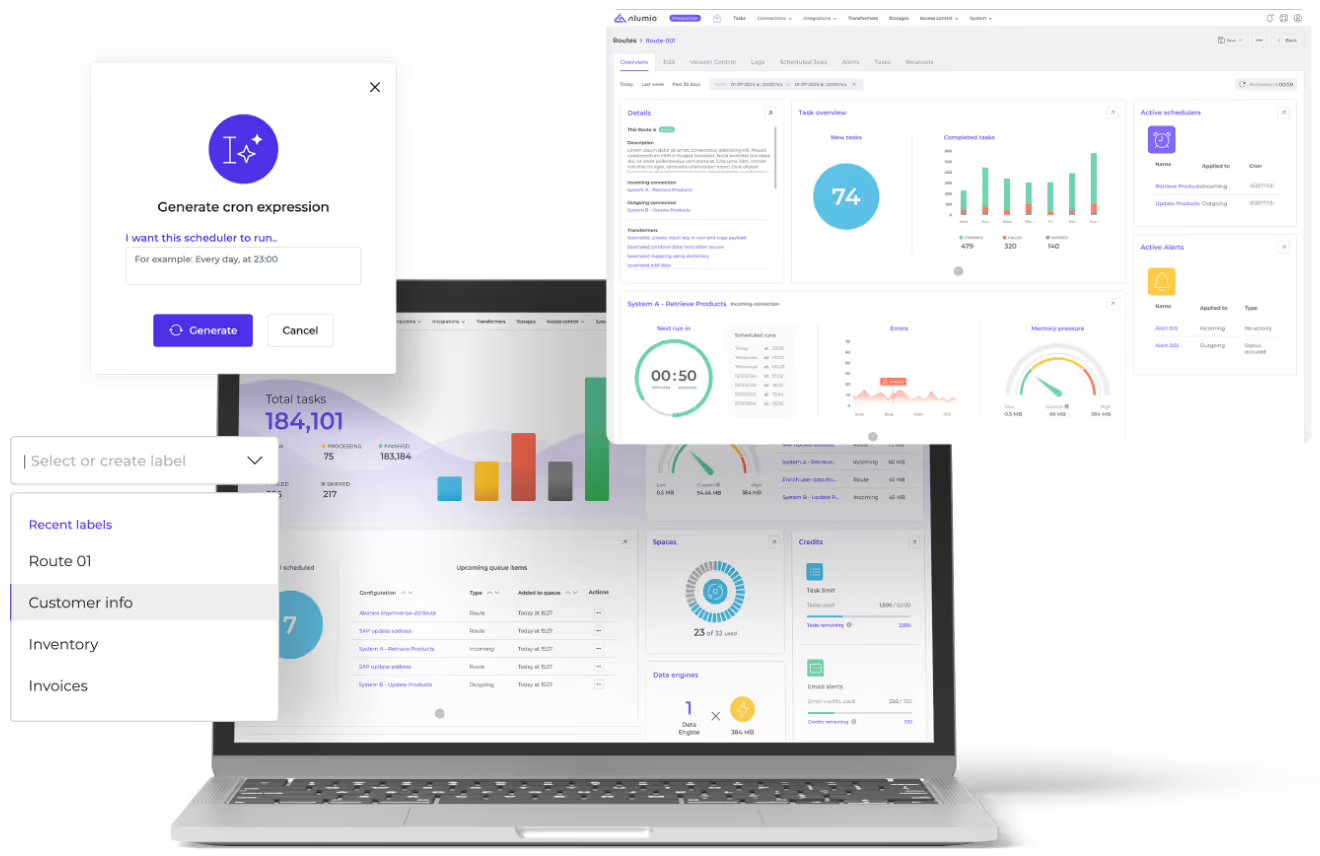
- Un seul endroit pour vérifier ce qui a circulé : les logs et une piste d'audit montrent quels flux ont tourné et qui a modifié quoi. Une revue couvre alors toute la couche d'intégration en une seule fois.
- Des accès maîtrisés : l'accès basé sur les rôles détermine qui peut consulter ou modifier chaque flux, et la plateforme est certifiée ISO 27001:2022.
Une plateforme managée ne supprime pas le risque dans le reste de la pile. Elle retire en revanche l'un des systèmes les plus difficiles à corriger de la liste, et offre un seul endroit où regarder lorsque le prochain avis de sécurité arrive.
Comment Alumio a géré PHP2Shell
La plateforme Alumio utilise PHP : l'avis PHP2Shell la concernait donc dès le jour de la divulgation. Des règles de pare-feu Cloudflare qui bloquent les requêtes malveillantes étaient déjà actives sur l'ensemble de la plateforme Alumio avant le 21 octobre 2026, et la protection Cloudflare a été activée pour les environnements clients lorsque c'était nécessaire.
Dès que PHP et Ubuntu ont publié leurs mises à jour de sécurité, l'équipe Alumio les a appliquées à tous les environnements gérés par Alumio pendant des fenêtres de maintenance planifiées. Tous les environnements concernés étaient de nouveau en ligne le jour même.
L'équipe a ensuite examiné ses données de supervision à partir du 15 octobre 2026, notamment les événements du pare-feu Cloudflare et le suivi des erreurs applicatives. Cet examen n'a révélé aucune preuve d'exploitation des failles dans les environnements gérés par Alumio, ni aucun indice d'accès aux données clients. Les clients d'Alumio n'ont eu aucune action à entreprendre.
Ce qu'il faut savoir avant la prochaine faille PHP
PHP2Shell ne sera pas la dernière faille critique dans une technologie sur laquelle repose une grande partie de la pile commerce. Les entreprises qui l'ont gérée sereinement savaient déjà quels systèmes tournent sur PHP, qui corrige chacun d'eux et où chercher des signes d'abus.
Cet inventaire vaut la peine d'être fait dès maintenant. Pour chaque système, demandez-vous s'il est hébergé par l'éditeur ou par vous, à quelle vitesse les mises à jour de sécurité l'atteignent et qui peut consulter ses logs. Les scripts d'intégration sur des serveurs oubliés ressortent généralement de cet exercice comme le maillon le plus faible.
Faire passer les intégrations sur une plateforme managée raccourcit la liste. La couche d'intégration est corrigée et surveillée par l'équipe de la plateforme, et l'entreprise garde une visibilité complète sur ses flux. Lorsque le prochain avis arrive, il y a un serveur de moins à poursuivre et un endroit clair pour confirmer ce qui a circulé.