¿Qué es PHP2Shell y por qué importa a las empresas?
PHP2Shell es el nombre de dos fallos en el núcleo de PHP, registrados como CVE-2026-109618 y CVE-2026-109619. En pocas palabras, permiten a un atacante enviar una solicitud de subida especialmente diseñada a un servidor web que ejecuta PHP. En el peor de los casos, el atacante puede después ejecutar sus propios comandos en ese servidor. Ambos fallos se calificaron como críticos, y en pocos días apareció públicamente código de explotación de prueba de concepto.
PHP publicó versiones corregidas el mismo día de la divulgación, y organismos nacionales de seguridad como el NCSC-NL empezaron a registrar qué software estaba afectado. Las ramas antiguas de PHP, como PHP 7.4, ya no reciben correcciones, así que los sistemas que aún las usan necesitan una actualización de versión y no un parche.
Para una empresa, el riesgo está en lo que contienen esos servidores. Un servidor de tienda online maneja datos de clientes y pedidos. Un servidor de integración suele guardar las credenciales que lo conectan con el ERP, la tienda online y el sistema de almacén, lo que lo convierte en un objetivo valioso por sí mismo.
Por qué un stack conectado es más difícil de parchear
La mayoría de las empresas medianas no tienen un único sistema PHP. Tienen varios, que pertenecen a equipos distintos y que gestionan partners distintos. La tienda online puede estar en manos de una agencia y el PIM en manos de un proveedor. Los scripts de integración pueden ser obra de un desarrollador que los creó hace años, en un servidor que nadie ha tocado desde entonces.
Cuando aparece un fallo crítico, hay que localizar, consultar y perseguir a cada uno de esos responsables. Algunos sistemas los aloja el proveedor y se parchean por ti. Otros son autoalojados, y la actualización es tarea tuya. Los más difíciles de detectar son los sistemas silenciosos, como un script de integración a medida sobre una versión antigua de PHP que sigue moviendo pedidos cada noche.
Parchear es solo la mitad del trabajo. La otra mitad es saber si ocurrió algo antes del parche, lo que obliga a revisar logs repartidos entre tantos sistemas como responsables hay. Esa dispersión es una de las razones por las que la seguridad de las integraciones se ha convertido en un asunto de la dirección.
Lo que una plataforma de integración gestionada quita de tu lista
Hay dos formas habituales de ejecutar integraciones. El middleware autoalojado o los scripts a medida dan control total sobre el entorno, y algunos equipos lo prefieren. El precio es que cada actualización de seguridad, cada regla de firewall y cada revisión de logs de esa capa corre de su cuenta, a menudo con poco margen.
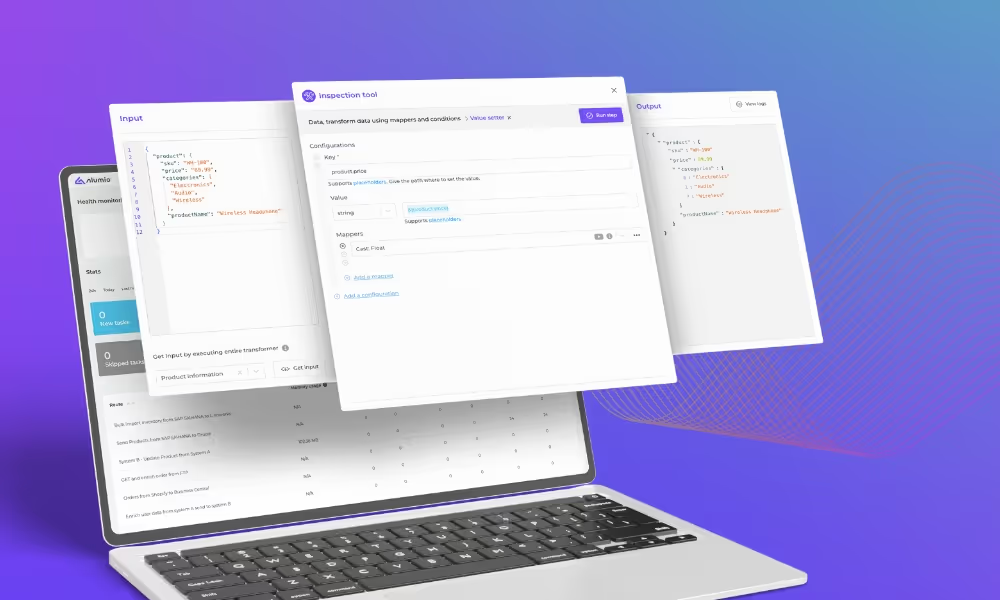
Una plataforma de integración gestionada traslada ese trabajo al proveedor. La empresa sigue siendo dueña de sus integraciones y ve lo que se ejecuta, pero el entorno de ejecución lo mantiene al día un equipo que se dedica a ello. En la plataforma de integración de Alumio, eso se traduce en cuatro cosas:
- Actualizaciones de seguridad aplicadas por el equipo de la plataforma: las actualizaciones del sistema operativo y del entorno de ejecución se despliegan en todos los entornos gestionados por Alumio, así que los clientes no tienen que parchear la capa de integración por su cuenta.
- Solicitudes maliciosas filtradas en el perímetro: las reglas de firewall de Cloudflare bloquean las solicitudes maliciosas antes de que lleguen a la plataforma.
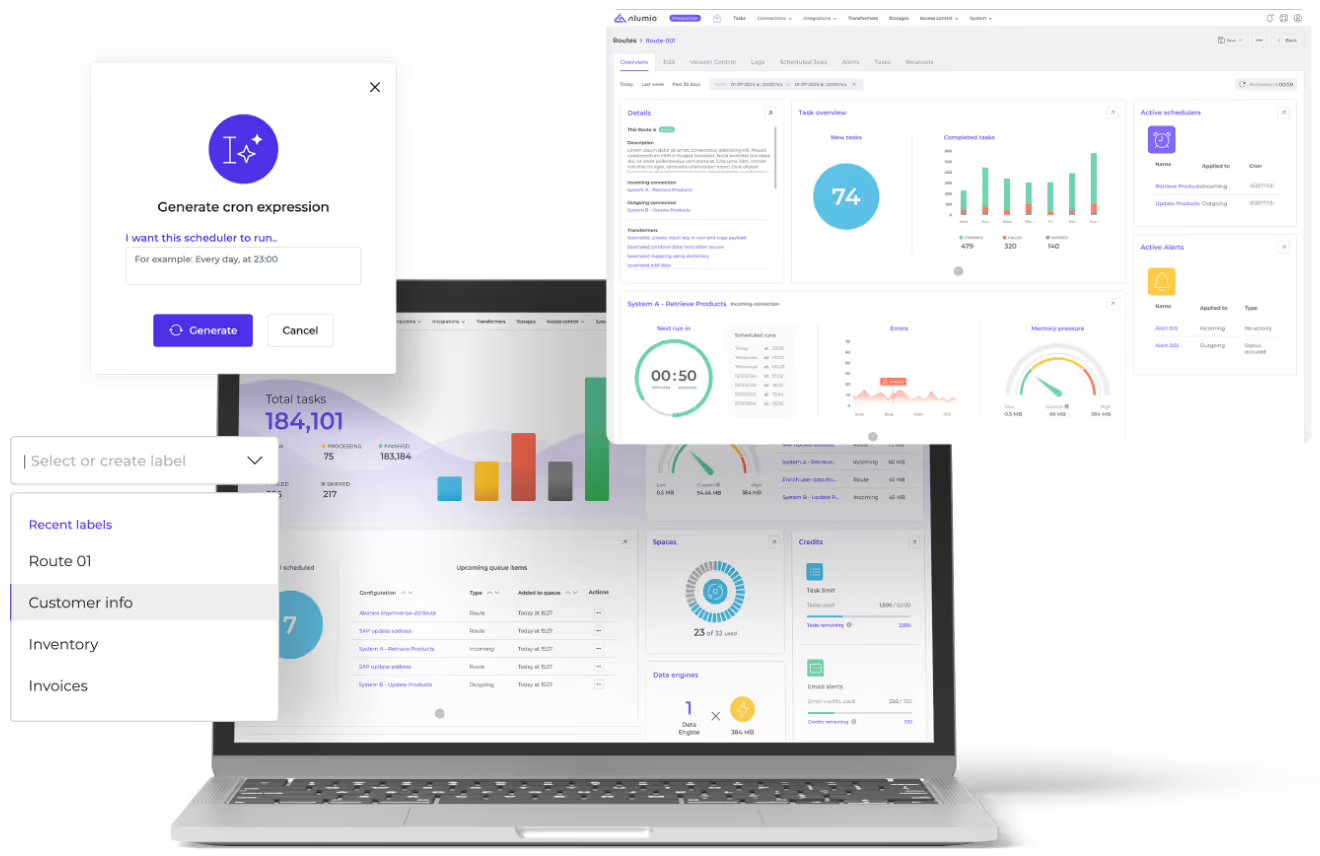
- Un único lugar para comprobar qué se movió: los logs y un registro de auditoría muestran qué flujos se ejecutaron y quién cambió qué. Así, una revisión cubre toda la capa de integración de una vez.
- Acceso bajo control: el acceso basado en roles determina quién puede ver o cambiar cada flujo, y la plataforma cuenta con la certificación ISO 27001:2022.
Una plataforma gestionada no elimina el riesgo del resto del stack. Lo que sí hace es quitar de la lista uno de los sistemas más difíciles de parchear y ofrecer un único lugar donde mirar cuando llega el siguiente aviso de seguridad.
Cómo gestionó Alumio PHP2Shell
La plataforma Alumio usa PHP, así que el aviso de PHP2Shell le afectaba desde el día de la divulgación. Las reglas de firewall de Cloudflare que bloquean solicitudes maliciosas ya estaban activas en toda la plataforma Alumio antes del 21 de octubre de 2026, y la protección de Cloudflare se activó en los entornos de clientes donde fue necesario.
En cuanto PHP y Ubuntu publicaron sus actualizaciones de seguridad, el equipo de Alumio las aplicó en todos los entornos gestionados por Alumio durante ventanas de mantenimiento planificadas. Todos los entornos afectados volvieron a estar operativos el mismo día.
Después, el equipo revisó sus datos de monitorización desde el 15 de octubre de 2026, incluidos los eventos del firewall de Cloudflare y el seguimiento de errores de la aplicación. Esa revisión no encontró pruebas de que las vulnerabilidades se hubieran explotado en entornos gestionados por Alumio, ni indicios de que se hubiera accedido a datos de clientes. Los clientes de Alumio no tuvieron que hacer nada.
Qué preguntar antes de la próxima vulnerabilidad de PHP
PHP2Shell no será el último fallo crítico en una tecnología de la que depende gran parte del stack de comercio. Las empresas que lo gestionaron con calma ya sabían qué sistemas funcionan con PHP, quién parchea cada uno y dónde buscar señales de uso indebido.
Merece la pena hacer ese inventario ahora. Para cada sistema, pregunta si lo aloja el proveedor o tu empresa, con qué rapidez le llegan las actualizaciones de seguridad y quién puede revisar sus logs. Los scripts de integración en servidores olvidados suelen salir de ese ejercicio como el eslabón más débil.
Llevar las integraciones a una plataforma gestionada acorta la lista. El equipo de la plataforma parchea y supervisa la capa de integración, y la empresa mantiene visibilidad total sobre sus flujos. Cuando llega el siguiente aviso, hay un servidor menos que perseguir y un lugar claro donde confirmar qué se movió.